Cloudflare: cos’è, come funziona e a cosa serve
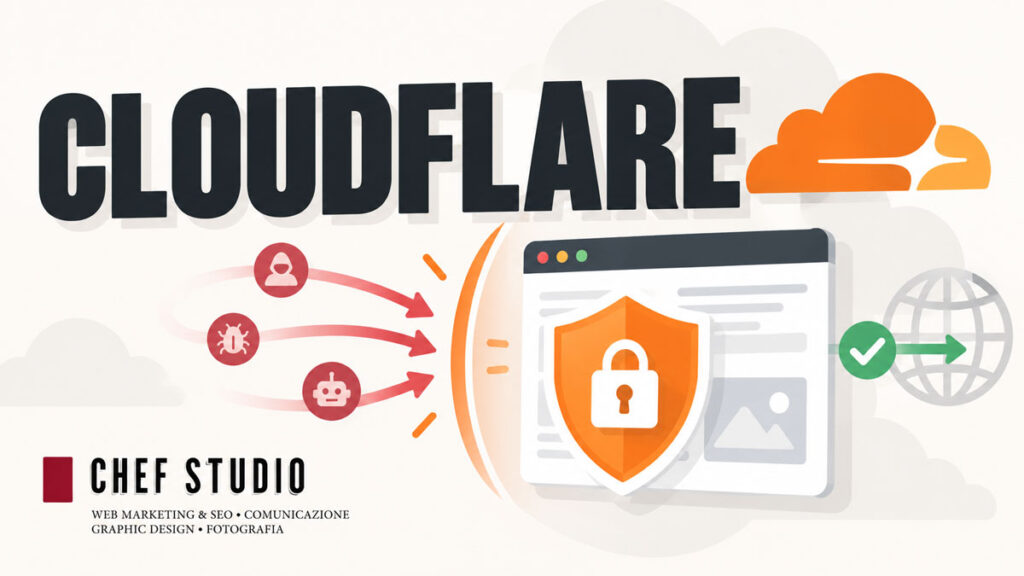
Cloudflare è un servizio che aiuta a proteggere e velocizzare siti web e applicazioni. Quando il suo proxy è attivo, riceve le richieste dei visitatori prima del server che ospita il sito: può filtrare gli attacchi, distribuire i file attraverso una CDN e inoltrare all’hosting ciò che deve essere elaborato. Non sostituisce l’hosting e non rende automaticamente sicuro o veloce un sito.
Indice dei contenuti
A cosa serve Cloudflare e qual è la differenza con l’hosting
Cloudflare serve principalmente a gestire il traffico, migliorare la distribuzione dei contenuti e aggiungere protezioni di sicurezza davanti al sito. Può essere utilizzato da un piccolo blog, da un sito aziendale e da un e-commerce, con configurazioni molto differenti.
La distinzione più importante è quella tra tre servizi che spesso vengono confusi:
| Servizio | Che cosa fa |
|---|---|
| Hosting | Ospita i file, il database e l’applicazione che genera il sito. |
| DNS | Indica ai dispositivi come raggiungere il dominio e i servizi associati. |
| Cloudflare con proxy attivo | Si colloca sul percorso delle richieste web, applica controlli e può servire risorse dalla propria rete prima di coinvolgere l’hosting. |
Cloudflare può anche gestire il DNS di un dominio senza attivare il proxy su tutti i record. In quel caso i servizi non proxati non beneficiano del filtro e della cache applicati al traffico web attraverso la rete Cloudflare.
Come funziona Cloudflare tra visitatore e server
Con il proxy attivo, il browser del visitatore si collega prima a Cloudflare e non direttamente al server del sito. Cloudflare verifica la richiesta e decide se rispondere dalla cache, bloccarla o inoltrarla all’hosting. Il server continua a generare le pagine e a gestire database, ordini e utenti quando necessario.
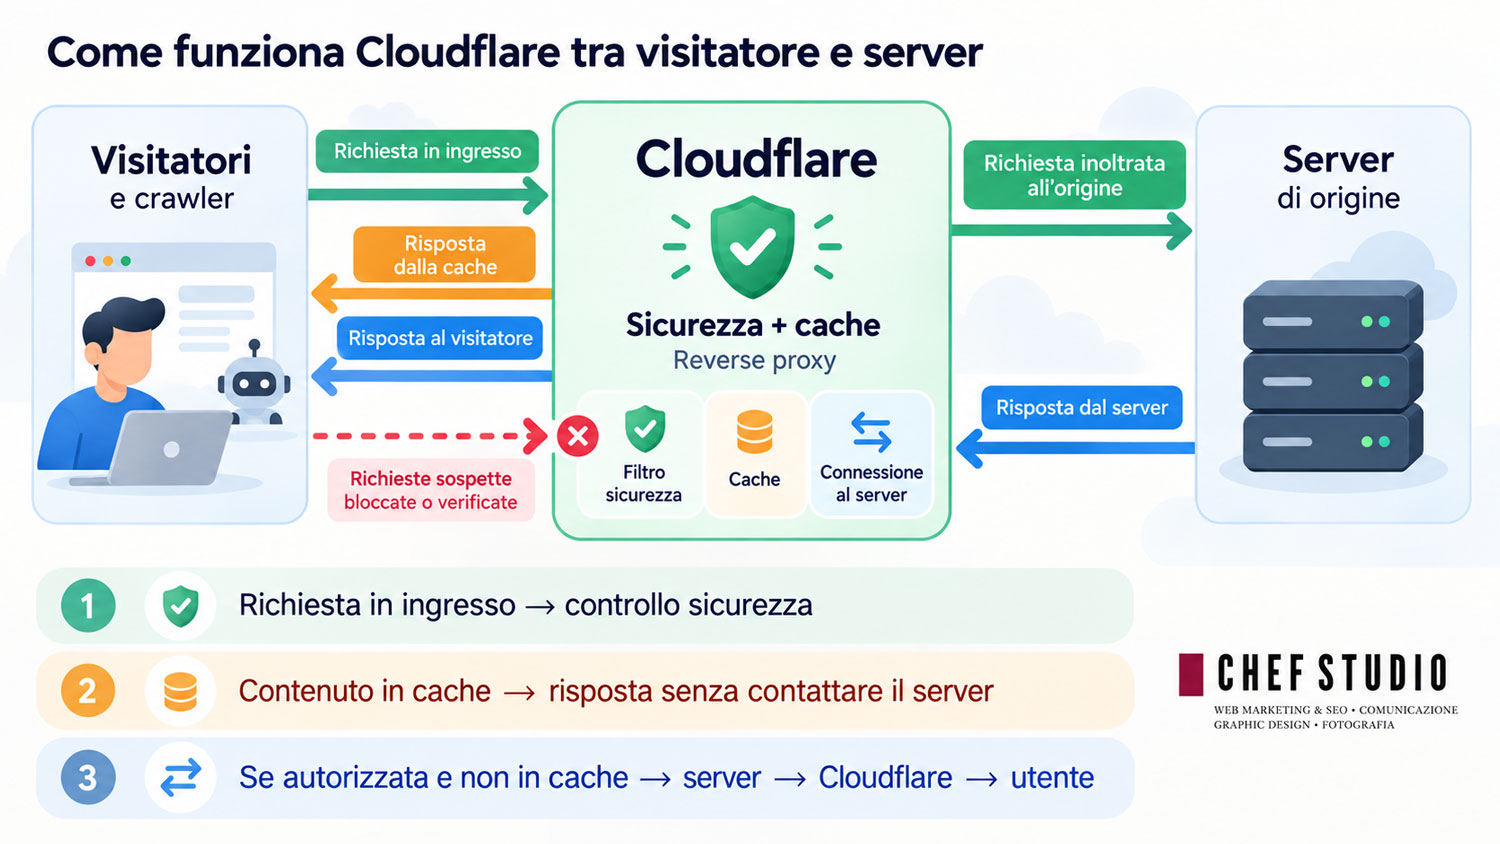
Questo funzionamento viene chiamato reverse proxy. Non richiede normalmente di trasferire WordPress o gli altri file su Cloudflare: cambia il percorso seguito dal traffico web.
Nel pannello DNS, i record Proxied (nuvola arancione) instradano il traffico web compatibile attraverso Cloudflare; i record DNS only (nuvola grigia) restituiscono invece l’indirizzo del servizio di destinazione. Per esempio, il sito può utilizzare il proxy mentre il servizio di posta elettronica continua a collegarsi direttamente al proprio server. Fonte: documentazione Cloudflare sul proxy DNS.
Il proxy può evitare che il normale record web mostri pubblicamente l’indirizzo IP del server originario, ma non garantisce che l’IP sia nascosto in assoluto. Vecchi record DNS, sottodomini non proxati o servizi di posta sullo stesso server possono ancora rivelarlo. Il firewall dell’hosting e le altre protezioni dell’origine rimangono quindi importanti. Fonte: Cloudflare, indirizzi IP esposti.
Come Cloudflare protegge un sito: DDoS, firewall e bot
Cloudflare aggiunge un livello di difesa prima che le richieste raggiungano il server. È utile contro alcune forme di traffico malevolo e contro gli attacchi che cercano di sfruttare vulnerabilità web, ma non elimina la necessità di aggiornare CMS, plugin, PHP e server.
Protezione dagli attacchi DDoS
Un attacco DDoS prova a rendere un sito irraggiungibile inviando una quantità di traffico o di richieste superiore a quella che il servizio può gestire. Cloudflare può assorbirne e mitigarne una parte sulla propria rete prima che arrivi all’hosting.
Le protezioni DDoS gestite sono disponibili anche sul piano gratuito, ma il server deve comunque essere protetto da eventuali accessi diretti che aggirino il proxy. Fonte: Cloudflare, protezione DDoS.
Web Application Firewall (WAF) e regole di sicurezza
Il Web Application Firewall, o WAF, analizza le richieste dirette al sito e può bloccarle o sottoporle a una verifica. È una difesa utile, per esempio, contro richieste che cercano di sfruttare vulnerabilità note o di raggiungere funzioni sensibili.
Cloudflare Free comprende il Free Managed Ruleset, cioè un insieme di regole mantenute dal fornitore per alcune minacce rilevanti. I piani superiori offrono ulteriori regole gestite e possibilità di controllo. Le regole personalizzate consentono inoltre di intervenire su percorsi specifici, ma non è opportuno bloccare indiscriminatamente richieste solo perché sembrano insolite. Fonte: Cloudflare, introduzione al WAF.
Una regola troppo severa può bloccare visitatori, moduli di contatto, servizi esterni o richieste legittime. Per questo vanno controllati gli eventi di sicurezza e, in caso di falsi positivi, va corretta la regola coinvolta.
Bot e limitazione delle richieste
Cloudflare permette di gestire anche il traffico automatico. Alcuni bot sono dannosi, per esempio quelli che eseguono tentativi ripetuti di accesso; altri sono necessari, come i crawler dei motori di ricerca e le integrazioni del sito.
Le funzioni di rate limiting servono a limitare la frequenza di determinate richieste, secondo le opzioni del piano utilizzato. L’obiettivo non è bloccare tutti i bot, ma contrastare gli abusi senza compromettere indicizzazione, accessibilità e funzioni legittime.
Il caso delle vulnerabilità PHP del 21 ottobre 2026
Un esempio concreto è arrivato il 21 ottobre 2026, quando sono state divulgate due gravi vulnerabilità di PHP, note come PHP2Shell. Cloudflare ha comunicato di aver distribuito regole WAF specifiche anche per gli utenti del piano Free, osservando già tentativi di attacco contro i propri clienti.
La protezione ha contribuito a filtrare il traffico sospetto, ma non ha sostituito l’aggiornamento di PHP sui server vulnerabili. È la differenza tra mitigare un attacco e correggerne la causa. Fonte: comunicazione Cloudflare sulle vulnerabilità PHP2Shell.
Cloudflare CDN e cache: un sito diventa davvero più veloce?
La CDN di Cloudflare può migliorare il caricamento dei contenuti e ridurre il lavoro del server, soprattutto quando i visitatori si trovano in Paesi diversi. Non garantisce però un sito più veloce in ogni situazione: il risultato dipende da ciò che viene memorizzato nella cache e dai problemi effettivi dell’applicazione.
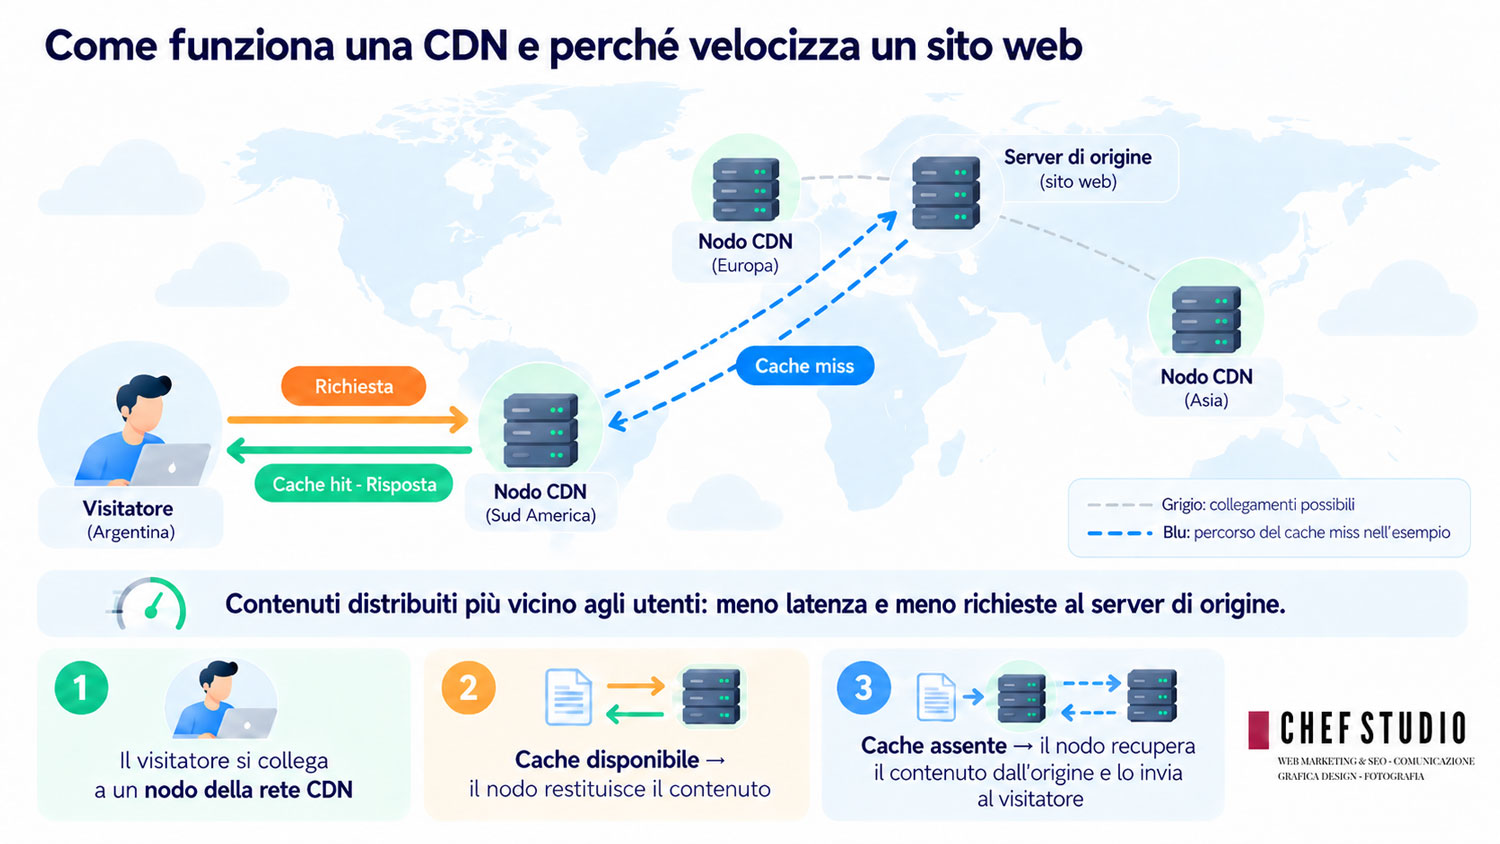
Una Content Delivery Network (CDN) è una rete di server distribuiti che può consegnare immagini, fogli di stile, file JavaScript e altre risorse senza richiederle ogni volta all’hosting. La cache conserva temporaneamente copie dei contenuti che possono essere riutilizzati.
Per impostazione predefinita, Cloudflare mette in cache molti file statici, ma non le normali pagine HTML. Per memorizzare anche l’HTML servono regole o funzionalità dedicate, da configurare con attenzione. Un sito WordPress con database lento continuerà a essere lento nelle richieste che devono raggiungere il server. Fonte: Cloudflare, comportamento predefinito della cache.
Per valutare il beneficio conviene verificare il tempo di risposta del server (TTFB), i Core Web Vitals, la percentuale di risorse effettivamente servite dalla cache e il carico dell’hosting. La presenza di Cloudflare non è di per sé un miglioramento SEO: conta l’esperienza reale degli utenti e il corretto accesso dei motori di ricerca al sito.
Cloudflare DNS e 1.1.1.1 sono la stessa cosa?
No. Il DNS autoritativo di Cloudflare e il servizio pubblico 1.1.1.1 svolgono funzioni diverse. Il primo pubblica i record DNS di un dominio, mentre 1.1.1.1 è un resolver che computer e smartphone possono usare per trovare gli indirizzi dei siti visitati.
Quando si collega un dominio a Cloudflare nella configurazione completa più comune, si cambiano i nameserver presso il registrar: Cloudflare diventa il gestore dei record DNS, ma il dominio non cambia proprietario e il sito non viene trasferito su un altro hosting.
Configurare invece 1.1.1.1 sul proprio dispositivo significa soltanto scegliere un resolver DNS per la navigazione. Non protegge automaticamente il proprio sito con il WAF o la CDN di Cloudflare. Fonte: Cloudflare, come funziona il DNS.
Come configurare Cloudflare senza interrompere sito ed email
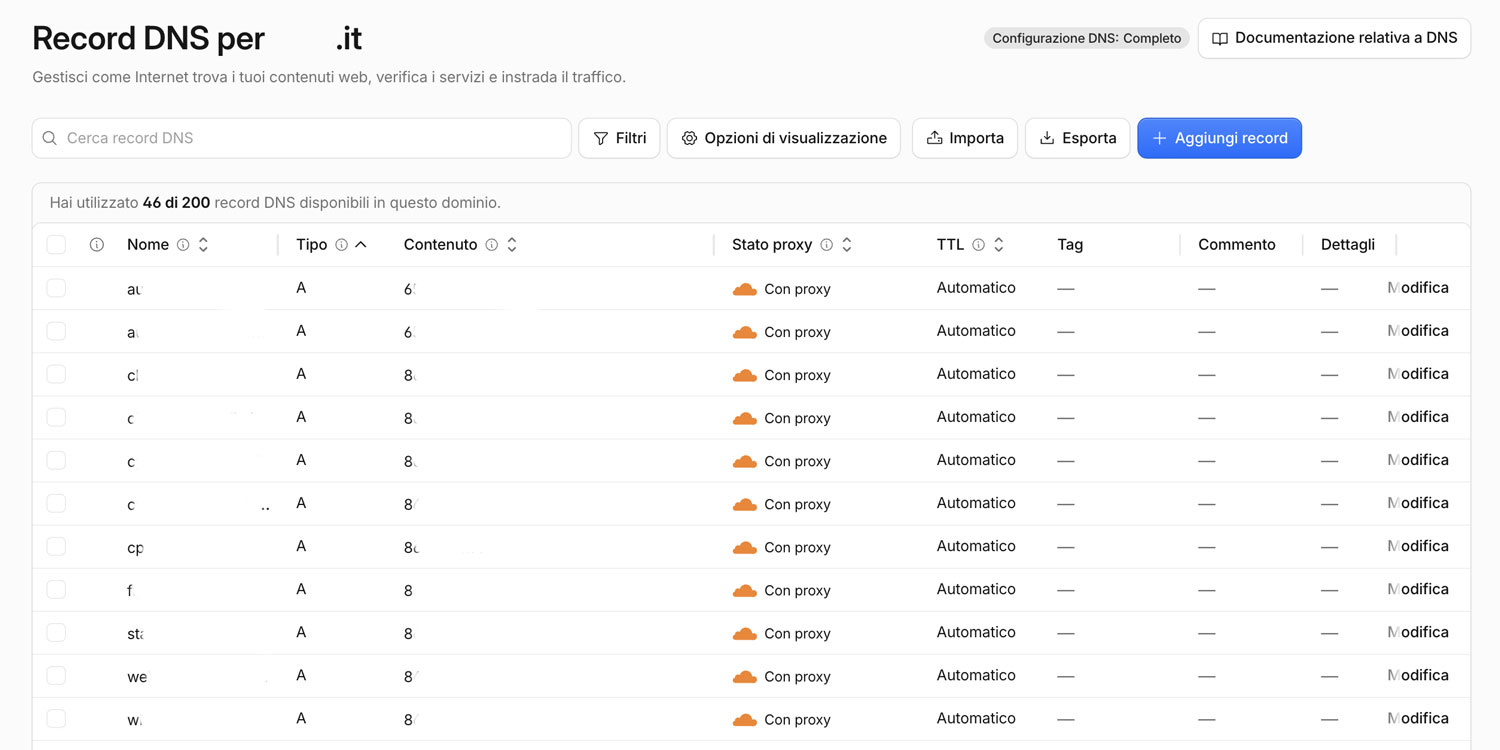
Per attivare Cloudflare su un sito esistente è necessario intervenire soprattutto sul DNS. Il passaggio più delicato è controllare che tutti i record siano corretti prima di modificare i nameserver, perché la posta e altri servizi dipendono dagli stessi record.
- Aggiungi il dominio all’account Cloudflare. Scegli il piano e lascia che la piattaforma importi i record rilevati, senza considerarli necessariamente completi.
- Confronta la zona DNS con quella attuale. Controlla record A, AAAA e CNAME del sito, MX della posta, TXT per SPF, DKIM e DMARC, oltre a eventuali sottodomini o servizi esterni.
- Decidi quali record devono utilizzare il proxy. In genere i record che servono il sito web possono essere Proxied; posta elettronica, verifiche di dominio e protocolli non HTTP richiedono spesso DNS only.
- Cambia i nameserver presso il registrar. Il dominio rimane registrato presso il fornitore attuale, salvo un eventuale trasferimento distinto e volontario.
- Configura HTTPS correttamente. Se il server origin dispone di un certificato valido, usa Full (strict), che cifra e verifica anche la connessione tra Cloudflare e l’hosting.
- Prova tutto, non soltanto la homepage. Verifica email, login, form, aree riservate, redirect, API, carrello e pagamento. Controlla gli eventi WAF se qualcosa viene bloccato.
I record che gestiscono la posta non devono essere proxati attraverso il normale proxy web: SMTP, IMAP e POP3 non funzionano in quel modo. Inoltre, un sottodominio DNS only può esporre l’IP del server se posta e sito condividono lo stesso indirizzo. Non va eliminato o proxato alla cieca: bisogna valutarne la funzione e le possibilità offerte dall’hosting. Fonte: Cloudflare, problemi email.
La modalità SSL/TLS Full (strict) richiede un certificato valido e compatibile sul server origin. È preferibile quando supportata e configurata correttamente; modalità meno rigorose possono creare problemi di sicurezza o redirect. Fonte: Cloudflare, Full (strict).
Cloudflare per WordPress e WooCommerce: cosa verificare
Cloudflare funziona con WordPress senza dover spostare il sito su un nuovo hosting. La configurazione di base avviene tramite DNS e proxy; il plugin ufficiale Cloudflare non è obbligatorio per utilizzare CDN e protezioni essenziali.
Su WordPress bisogna distinguere la cache di Cloudflare dalla cache del plugin o del server. Se vengono memorizzate più copie della stessa pagina, un aggiornamento potrebbe non apparire immediatamente oppure una regola potrebbe sovrapporsi a un’altra. Conviene sapere quale livello serve l’HTML e come svuotarlo.
Le pagine da non memorizzare come contenuti pubblici
Su un WooCommerce sono particolarmente delicate le pagine di carrello, checkout e account, così come le risposte personalizzate, le sessioni dei clienti e alcune chiamate API. Una regola che forza la cache di tutto l’HTML senza adeguate esclusioni può provocare errori negli accessi e nei pagamenti o servire informazioni non aggiornate.
Cloudflare pubblica indicazioni specifiche per evitare di memorizzare indiscriminatamente i percorsi di login, account, carrello e checkout. Anche il WAF va verificato quando il sito utilizza moduli, integrazioni e chiamate automatiche. Fonte: Cloudflare, contenuti dinamici e login.
APO per WordPress: quando ha senso
Automatic Platform Optimization (APO) è una funzionalità specifica per WordPress che consente di memorizzare e distribuire anche contenuti HTML con una gestione pensata per il CMS. Non è la stessa cosa della cache standard dei file statici.
APO è un’opzione a pagamento sul piano Free ed è inclusa nei piani superiori indicati da Cloudflare. Prima di attivarla conviene verificare la compatibilità con altri livelli di cache e valutare se il tempo di risposta dell’HTML è davvero il problema da risolvere. Fonte: Cloudflare, APO.
Cloudflare è gratuito? Differenze tra Free, Pro e Business
Cloudflare ha un piano Free utilizzabile senza canone mensile, con DNS, CDN, certificati per le connessioni verso i visitatori, protezione DDoS e un insieme di regole WAF. I piani a pagamento aggiungono strumenti e capacità per esigenze più avanzate.
| Piano | Prezzo indicativo | Per chi può essere adatto |
|---|---|---|
| Free | 0 USD/mese | Siti che richiedono protezione e CDN di base, senza funzioni professionali aggiuntive. |
| Pro | 20 USD/mese con fatturazione annuale, oppure 25 USD/mese con fatturazione mensile | Progetti che necessitano di ulteriori controlli di sicurezza e ottimizzazione. |
| Business | 200 USD/mese con fatturazione annuale, oppure 250 USD/mese con fatturazione mensile | Attività online con esigenze più elevate e maggiori requisiti di servizio. |
| Contract/Enterprise | Preventivo personalizzato | Infrastrutture e applicazioni con requisiti contrattuali specifici. |
Prezzi verificati il 21 ottobre 2026, in dollari statunitensi, al netto di eventuali imposte e componenti aggiuntive. Le caratteristiche e le tariffe possono cambiare: per una scelta di acquisto consulta il listino ufficiale Cloudflare.
Per un sito aziendale semplice, partire dal piano gratuito è spesso ragionevole. Un upgrade si giustifica quando risolve un limite concreto, per esempio una necessità di regole più articolate, funzioni di ottimizzazione aggiuntive o requisiti di supporto. Un piano più costoso non corregge automaticamente un sito sviluppato male o un hosting sottodimensionato.
Problemi ed errori Cloudflare più comuni
Molte pagine di errore mostrano il nome Cloudflare anche quando il problema riguarda l’hosting. I codici 52x aiutano a capire in quale punto la comunicazione tra Cloudflare e il server non ha funzionato.
| Errore | Significato principale |
|---|---|
| 520 | Il server ha restituito una risposta vuota, inattesa o non valida. |
| 521 | Il server ha rifiutato la connessione da Cloudflare. |
| 522 | È scaduto il tempo previsto nella comunicazione con l’origine. |
| 523 | Il server di origine non è raggiungibile. |
| 524 | La connessione è stata stabilita, ma il server non ha risposto in tempo. |
| 525/526 | Problema nella negoziazione SSL/TLS o nel certificato del server di origine. |
Per esempio, con un errore 522 è più utile controllare disponibilità del server, firewall, IP dell’origine e carico dell’hosting che svuotare indiscriminatamente la cache. Per individuare un problema ricorrente servono anche orario dell’errore, URL coinvolto e registri del server. Fonte: guida Cloudflare agli errori 5xx.
Un errore too many redirects può invece dipendere da regole HTTPS contrastanti tra Cloudflare, WordPress e hosting. Se una pagina o un modulo non funziona soltanto con Cloudflare attivo, occorre controllare le regole WAF e la cache prima di disabilitare tutte le protezioni.
Quando conviene Cloudflare e quali sono i suoi limiti
Cloudflare conviene quando serve un livello aggiuntivo di sicurezza e distribuzione dei contenuti davanti all’hosting, soprattutto se il sito riceve traffico internazionale, subisce richieste automatizzate indesiderate o ha bisogno di gestire centralmente DNS e protezioni web.
Per un blog o un sito aziendale può bastare una configurazione semplice con proxy, DNS, HTTPS e protezioni gestite. Per un WooCommerce o un’applicazione con utenti autenticati occorrono invece controlli più accurati su cache, sessioni, pagamenti e integrazioni.
I limiti sono altrettanto importanti: Cloudflare introduce un ulteriore livello da amministrare; può generare falsi positivi; non risolve da solo bug applicativi, plugin vulnerabili, codice lento o carenze dell’hosting. Se il server di origine rimane raggiungibile direttamente, una parte del traffico può inoltre aggirare le difese del proxy.
La scelta più efficace non è attivare tutte le funzioni disponibili, ma configurare quelle che affrontano un problema misurabile e verificare che il sito continui a funzionare correttamente. Per un sito WordPress aziendale, Cloudflare è uno strumento utile all’interno della manutenzione e della sicurezza, non un sostituto di entrambe.