
Il sito manda i visitatori altrove
Da Google o da cellulare si finisce su casinò, farmaci, finti premi o truffe.


Pronto intervento WordPress · Dal 2012
Togliamo il malware, chiudiamo la falla da cui sono entrati e rimettiamo il sito online. Prezzo fisso, comunicato prima di iniziare, e tutto da remoto. Rispondiamo in giornata.

Preferisci chiamare?
+39 352 0996 996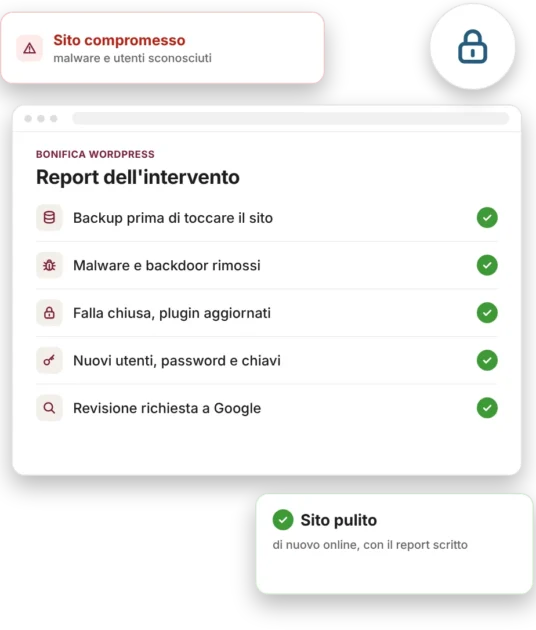
Quando un sito WordPress viene violato, chi entra di solito lascia tre cose: malware che manda i visitatori altrove o crea pagine di spam, backdoor per rientrare anche dopo una pulizia e spesso utenti amministratori nuovi. Cancellare i file sospetti non basta: se la porta resta aperta, l’infezione torna.
La nostra bonifica toglie il codice malevolo da file e database, chiude la falla da cui sono entrati, di solito un plugin o un tema non aggiornato oppure una password debole, e rinnova utenti, password e chiavi di sicurezza. Se Google ha segnalato il sito, chiediamo la revisione. Alla fine ricevi un report scritto con cosa abbiamo trovato e cosa abbiamo fatto.
Ogni giorno in più l’infezione si allarga e il sito rischia avvisi nel browser e nei risultati di Google. Il primo controllo, dall’esterno, è gratuito.
Se ne riconosci anche uno solo, scrivici: guardiamo il sito dall’esterno e ti diciamo cosa vediamo.
Da Google o da cellulare si finisce su casinò, farmaci, finti premi o truffe.

Risultati in giapponese, prodotti che non vendi, contenuti per adulti.

“Sito ingannevole”, “sito compromesso” o un messaggio da Search Console.

Utenti nuovi, plugin installati da nessuno, file strani sull’hosting.

Schermata bianca, errori critici o l’hosting che blocca il sito.

I clienti ricevono messaggi che non hai mai scritto.

Salviamo il sito così com’è, prima di toccare qualsiasi cosa: niente si perde durante la pulizia.

Malware e backdoor fuori da file di WordPress, plugin, tema, cartella uploads e database.

Aggiorniamo o sostituiamo ciò che era vulnerabile. Nuovi utenti, password e chiavi di sicurezza.

Controlliamo che il sito sia pulito, chiediamo a Google di togliere l’avviso e ti mandiamo il report scritto.
Due schermate da casi reali, con i dati che permetterebbero di riconoscere il sito oscurati.
Un amministratore creato dall’attacco: con quell’accesso chi è entrato può tornare quando vuole. Nella bonifica controlliamo e ripuliamo tutti gli utenti.
Pannello di WordPress, elenco utenti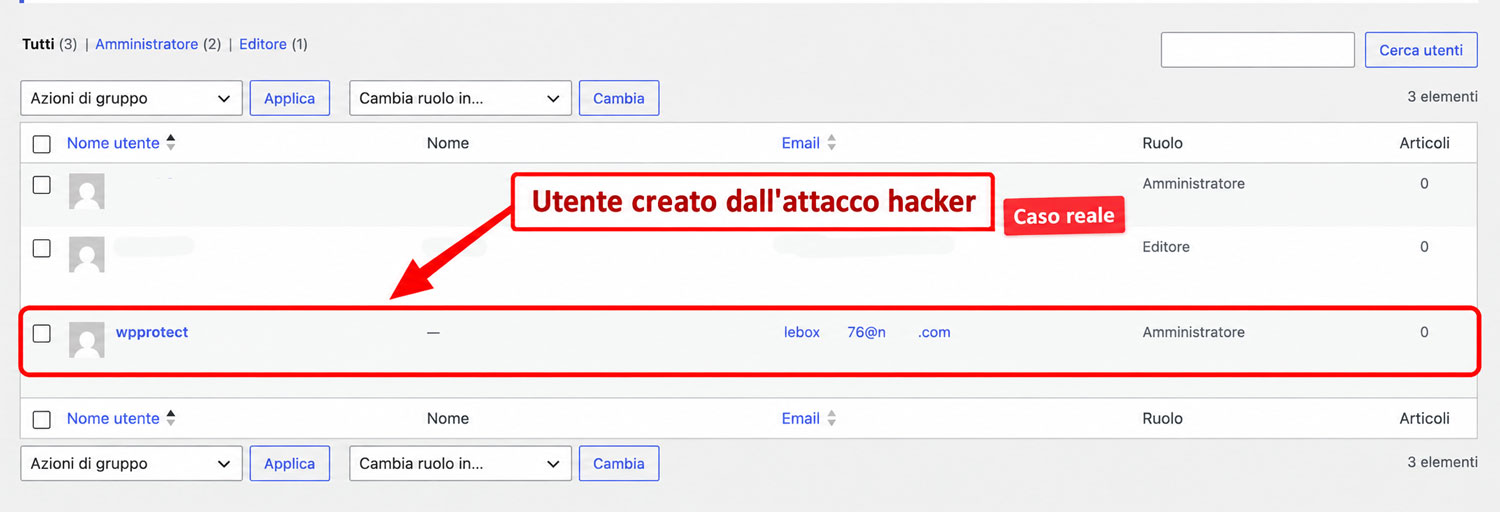
Tentativi a raffica sulla pagina di accesso, uno dietro l’altro, alla ricerca di una password debole. Dopo la bonifica rinnoviamo le password e limitiamo i tentativi.
Registro degli accessi a wp-login.php
Il prezzo è fisso e lo conosci prima di iniziare: dipende da quanto è grande e complesso il sito, non dalle ore che ci mettiamo. Lo definiamo dopo il controllo gratuito.
| Tipo di sito | Com’è fatto | Prezzo |
|---|---|---|
| Sito vetrina o blog | WordPress, una installazione | Prezzo fisso |
| Sito complesso o e-commerce | WooCommerce, aree riservate, molti plugin | Prezzo fisso |
| Multisite o siti molto grandi | Più siti nella stessa installazione | Lo definiamo dopo il controllo gratuito |
Pagamento: 50% all’avvio e 50% a sito pulito, con bonifico. Se dopo il primo controllo il caso è più grave del previsto, te lo diciamo prima, non dopo.
Il perimetro è scritto prima di iniziare, così sai cosa ricevi e cosa resta a te.
| Compreso nel prezzo | |
|---|---|
| Backup iniziale | Del sito così com’è, prima di qualsiasi intervento |
| Malware e backdoor | Rimossi da file di WordPress, plugin, tema, uploads e database |
| Plugin e tema vulnerabili | Aggiornati o sostituiti |
| Utenti, password e chiavi | Utenti ripuliti, password e chiavi di sicurezza nuove |
| Google e report | Richiesta di revisione se il sito è segnalato, report scritto finale |
| Dimensione | Una installazione WordPress, fino a circa 5 GB |
| Non compreso | |
|---|---|
| Nuove infezioni dopo la consegna | Dipendono da aggiornamenti e password: per questo c’è la manutenzione |
| Dati persi prima dell’intervento | Se mancano in ogni backup non si possono recuperare |
| Licenze a pagamento | Plugin o temi da riacquistare: ti diciamo quali |
| Server, hosting ed email | Problemi del server, caselle email, altri siti sullo stesso spazio |
| Segnalazione al Garante privacy | Resta al titolare: nel report ti diciamo se serve |
Su WhatsApp, al telefono o dal modulo, con l’indirizzo del sito.
Risposta in giornataGuardiamo il sito dall’esterno e ti confermiamo prezzo e tempi prima di iniziare.
Prezzo e tempiTi spieghiamo come darci l’accesso all’hosting in modo sicuro.
Niente password via emailEntro 48 ore lavorative dagli accessi: sito online, falla chiusa e report di cosa abbiamo trovato e fatto.
Sito pulitoUn sito pulito resta pulito se qualcuno lo tiene aggiornato. Con Chef Studio Care, la nostra manutenzione WordPress, aggiorniamo WordPress, plugin e tema, controlliamo le vulnerabilità, facciamo i backup e interveniamo con le ore di assistenza incluse. Con un canone annuale fisso, e senza doverci richiamare in emergenza.


Recensioni tratte dal profilo Google Business di Chef Studio. Leggi tutte le recensioni su Google
La bonifica la segue direttamente Igor Biagi, che in Chef Studio sviluppa i siti WordPress e ne cura la parte tecnica. Nessun passaggio di mano: dal primo messaggio al report finale parli con la persona che lavora sul tuo sito.

WordPress, SEO, automazioni e AI
Segue lo sviluppo in WordPress e la parte tecnica dei siti: aggiornamenti, sicurezza, velocità e SEO. Laureato in Design della Comunicazione al Politecnico di Milano.
No. Partiamo sempre da un backup del sito così com’è, prima di qualsiasi intervento.
Di solito chi entra sfrutta un plugin o un tema non aggiornato con una falla nota, oppure una password debole o usata anche altrove. Nel report ti diciamo da dove sono entrati, quando è possibile ricostruirlo.
Un prezzo fisso, che ti diciamo dopo il controllo gratuito e prima di iniziare. Dipende dal tipo di sito: vetrina o blog, sito complesso o e-commerce, multisite. Si paga 50% all’avvio e 50% a sito pulito.
Sì, interveniamo su qualsiasi sito WordPress. Ci servono solo gli accessi all’hosting e al database.
La bonifica a prezzo fisso è pensata per WordPress. Per un sito fatto con un altro sistema scrivici lo stesso: guardiamo il caso e ti diciamo come possiamo intervenire.
Di solito poche ore, durante la bonifica, e ti avvisiamo prima. Se il sito è già bloccato, il tempo offline si accorcia.
Tenendo aggiornati WordPress, plugin e tema, usando password diverse e l’accesso in due passaggi, con backup regolari. Se preferisci non pensarci, lo facciamo noi con la manutenzione WordPress.
Se dal sito sono passati dati personali (moduli, ordini, account clienti), potresti dover segnalare la violazione al Garante privacy entro 72 ore. Nel report ti diciamo se il tuo caso rientra.
Non chiediamo mai password o pagamenti tramite link in email. Nel dubbio, chiamaci al 352 0996 996.

WordPress, SEO, automazioni e AI
Chiamaci: +39 352 0996 996Valutazione gratuita su misura, poi scegli come procedere.
Chef Studio • Agenzia SEO, Web Marketing, Realizzazione siti web, Studio grafico e fotografia. Progetti su misura.
Informazioni legali | I testi, gli articoli, le informazioni e gli altri dati pubblicati su questo sito, così come eventuali link verso siti esterni, hanno finalità informative, divulgative e promozionali. Chef Studio cura i contenuti con attenzione, ma non garantisce che siano sempre completi, aggiornati o privi di errori, imprecisioni od omissioni. Immagini, grafici, dati visuali, simulazioni ed esempi presenti nelle pagine possono avere funzione illustrativa o rappresentativa, salvo diversa indicazione. Chef Studio non assume responsabilità per eventuali danni diretti, indiretti o accidentali derivanti dalla lettura, dall’uso o dall’affidamento esclusivo sulle informazioni pubblicate nel sito, né per i contenuti presenti su siti di terzi eventualmente collegati. In linea con l’innovazione, alcuni testi e contenuti visivi di questo sito sono sviluppati con il supporto avanzato di sistemi di IA.
Segui i nostri profili social


